
Fakturaen ligner alle de andre. Men for at se den skal medarbejderen scanne en QR-kode med sin telefon. Et par omdirigeringer senere lander telefonen på en falsk login-side, der skal fange adgangsoplysningerne.
Metoden kaldes quishing og er beskrevet i HP's seneste Threat Insights Report. Pointen er skiftet af enhed. På telefonen er beskyttelsen typisk svagere, så et link, der er blokeret på pc'en, kan åbne uden problemer.
Eksemplet viser, hvorfor sikkerhed ikke længere kan bygges op om de fire logiske og fysiske vægge omkring kontoret og virksomhedens eget datacenter. Arbejdet foregår nu på tværs af enheder, cloudtjenester og AI-værktøjer i mindre sikre omgivelser, hvor risikoen for uopmærksomhed er stor. Derfor har de kriminelle flyttet fokus til medarbejdere, der arbejder hjemme eller på farten. Det er på deres enheder, at internet, data, applikationer og bruger mødes, og her er vejen ind lettere. Det betyder, at over to tredjedele af alle sikkerhedshændelser allerede nu sker på endpointet.
Pelle Aardewerk, Cyber Security Consultancy Lead EMEA hos HP, har arbejdet med cybersikkerhed i mere end 25 år. Ifølge ham handlede sikkerhed tidligere om zero trust i netværkets perimeter, mens det i dag også kræver en zero trust-sikkerhedsarkitektur på selve endpointet. Løsninger som next gen antivirus og EDR var solide investeringer til at opdage brud. Men i dag hjælper AI de cyberkriminelle med at automatisere og skalere angrebene, og ondsindet aktivitet bliver sværere at skelne fra normal brug. Den slags såkaldte zero-day-angreb er ofte endnu ukendte for next gen antivirus og opdages for sent eller slet ikke af EDR-løsninger.
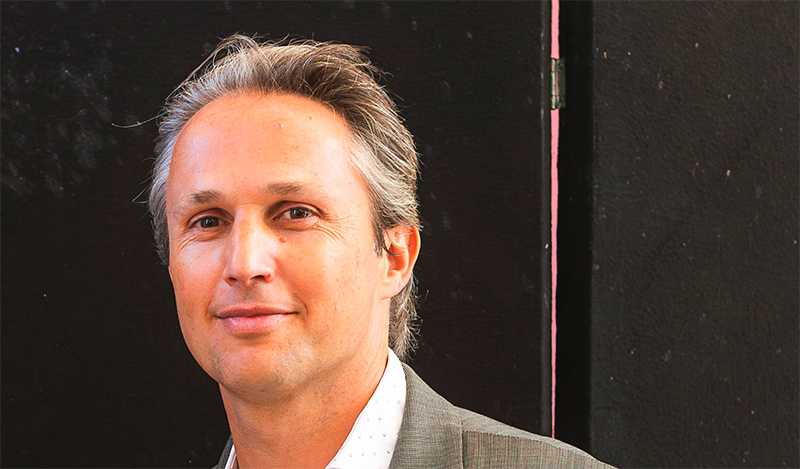
Pelle Aardewerk, Cyber Security Consultancy Lead EMEA hos HP.
"Derfor skal fokus flyttes fra kontroller, der opdager angreb, til forebyggende kontroller. For eksempel ved at isolere en fil eller en browser, man ikke har tillid til, før truslen spreder sig og udvikler sig til en krise for forretningen. Og så skal virksomhederne styrke deres digitale robusthed," siger han.
Detektion er ikke længere nok
HP's Threat Insights-rapporter bygger på data fra millioner af enheder med HP Wolf Security, som isolerer filer, downloads og links i hardwareforankrede mikrovirtuelle maskiner. Dermed kan angreb, der er sluppet forbi de traditionelle forsvar, forhindres i at sprede sig og studeres. I andet kvartal af 2026 var hver tiende af de isolerede e-mailtrusler allerede sluppet forbi mindst én e-mail-gateway.
Rapporterne viser først og fremmest, at AI gør angreb hurtigere og billigere at producere. Cyberkriminelle kan skrive phishing-beskeder på få sekunder, genbruge komponenter fra tidligere angreb og pakke dem om næsten øjeblikkeligt. HP's rapporter fra marts og juni har desuden vist tegn på AI-udviklede værktøjer.
I år har HP også dokumenteret angreb, hvor legitime fjernadgangsværktøjer som LogMeIn og ScreenConnect blev installeret uden brugerens viden, og ClickFix-angreb, hvor falske CAPTCHA-tjek narrer brugeren til selv at køre skadelig kode. Dermed ligner angrebet almindelig aktivitet.
"Det er både sofistikeret og snedigt at udnytte løsninger, der netop skal styrke sikkerheden. Lige nu er den mest effektive beskyttelse mod den type angreb at begrænse, hvad der kan ske efter klikket, ved hjælp af isoleringsteknologi," siger Pelle Aardewerk.
Med NIS2 er cybersikkerhed blevet et direkte ledelsesansvar i de omfattede virksomheder.
Genopretning bliver et ledelsesnøgletal
Kan et brud lamme driften eller give adgang til vigtige oplysninger, er det ikke kun en teknisk hændelse, men en forretningsrisiko. EU har samtidig indført nye regler som NIS2, DORA og Cyber Resilience Act. I Danmark trådte NIS2-loven i kraft 1. juli 2025, og den gør cybersikkerhed til et direkte ledelsesansvar i de omfattede virksomheder. Ledelsen skal godkende sikkerhedsforanstaltningerne, følge op på, at de virker, og selv uddanne sig i cybersikkerhed.
Men ledelsen skal også stille spørgsmål, der rækker ud over teknologien:
- Hvilke kritiske processer må ikke gå i stå?
- Hvilke identiteter, data og immaterielle rettigheder er mest kritiske?
- Hvordan beskytter vi vores endpoints, når arbejdet er hybridt?
- Hvor langt kan en kompromitteret enhed nå ind i organisationen?
- Hvor hurtigt kan driften genoprettes?
Tiden, det tager at genoprette driften sikkert, bliver dermed et forretningsnøgletal, og selv indkøb bør ses som en sikkerhedsbeslutning, ikke kun et spørgsmål om pris og ydeevne. I udbud bliver sikkerhedskravene ofte ikke opdateret til nuværende og fremtidige trusler, fx inden for AI, postkvantekryptografi og edge.
"Beslutningstagere behøver ikke at forstå teknologien. Men de skal forstå, hvor eksponeret organisationen er, og hvad et brud kan betyde for forretningen. Så er organisationen rustet til at holde driften i gang og komme på fode igen, når noget går galt," siger Pelle Aardewerk.
"En mekanisme til selvgendannelse for fjernarbejdende medarbejdere er teknisk mulig og følger med alle HP-enheder for at hjælpe kunder verden over med deres digitale robusthed," fortsætter han.
Sikkerhed, der gør plads til AI
Løsningen er ikke at bremse AI, men at designe sikkerheden, så ny funktionalitet kan tages i brug og udnyttes af organisationerne til at optimere processer uden ukontrolleret risiko. Det kræver flere lag af beskyttelse: færre unødvendige rettigheder, isolering af risikable aktiviteter og multifaktorgodkendelse til styresystem, hardware og firmware/BIOS. Og beredskabsplanerne skal testes sammen med leverandørerne som en kritisk del af forsyningskæden.
"De mest robuste virksomheder er ikke dem, der tror, de kan stoppe alt. Det er dem, der ved, hvad der kræver den stærkeste beskyttelse, som går fra opdagende til forebyggende sikkerhed, som kan begrænse konsekvenserne, og som har øvet sig i at få organisationen effektivt på benene igen," afslutter Pelle Aardewerk.
Læs mere om HP Wolf Security ved at klikke her.